16 ноября 2026 года хакеры воспользовались уязвимостью в программном обеспечении Optimizely, чтобы подвергнуть посетителей 178 важных сайтов риску кражи криптовалют через вредоносное ПО.
Злоумышленники не взламывали сайты по одному: они зашли через общего поставщика. Среди затронутых организаций числятся HSBC, Ledger, Salesforce и BBC.
Содержание
Ключевые моменты
- Ошибка в процедуре регистрации Optimizely позволила изменять скрипты клиентов.
- Вредоносное ПО подменяло адреса кошельков в девяти сетях криптовалют.
- Optimizely закрыл уязвимый путь, применил исправление и уведомил затронутых клиентов.
Одна уязвимость, затронуто 178 организаций
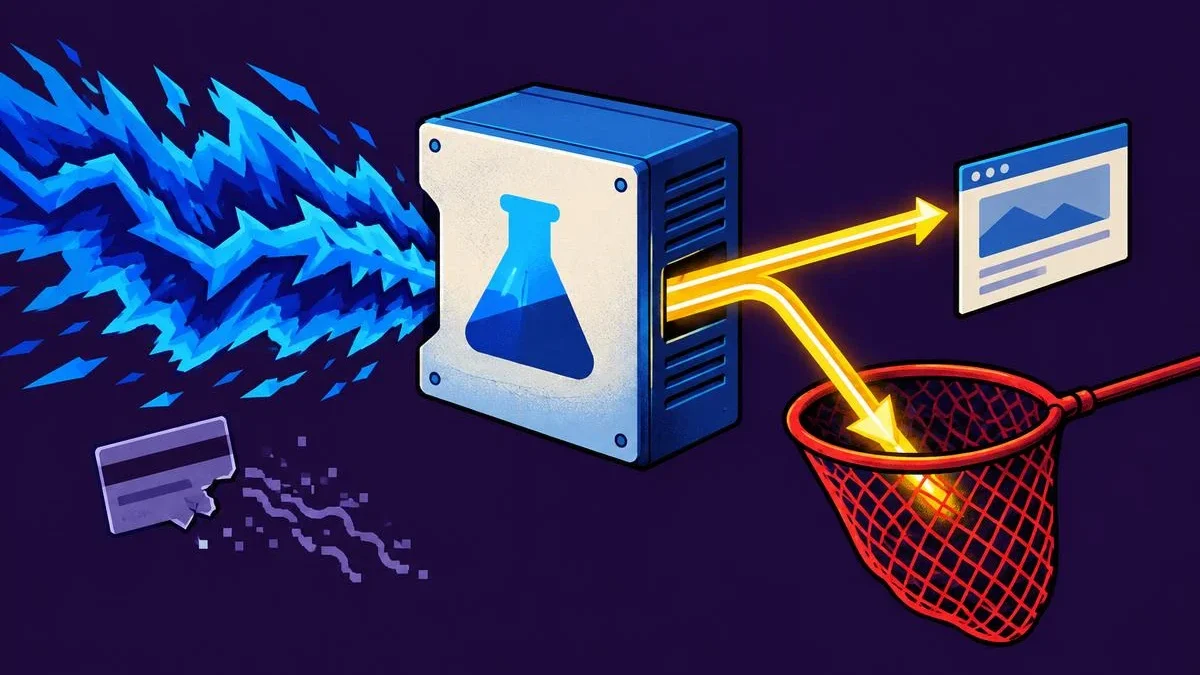
Дыра затронула 178 организаций, потому что вредоносный код распространялся через программное обеспечение общего поставщика, а не с серверов отдельных сайтов. Исследователь безопасности Скотт Хелм и его команда обнаружили 188 инфицированных JavaScript‑файлов Optimizely после анализа 1 611 скриптов.
Программное обеспечение Optimizely помогает компаниям тестировать макеты и тексты страниц. Когда посетитель открывает одну из этих страниц, его браузер автоматически выполняет встроенный код.
Затронутые организации охватывают финансы, технологии, СМИ и другие отрасли. Помимо HSBC, Ledger (производитель аппаратных кошельков), Salesforce и BBC, в список попали Zoom, GitLab, KLM, Air France, Bitly и UNICEF USA.
В исследовании Хелма шесть организаций работают в сфере криптовалют или трейдинга: Ledger, IG Group Holdings Plc, Coinpass от OANDA, Interactive Investor, TMS Brokers и Betashares. Еще 32 являются банками и финансовыми компаниями.
Кража криптовалют через вредоносное ПО и скимминг карт
Код искал на страницах адреса криптокошельков и подменял их на реквизиты, контролируемые злоумышленниками. Под ударом были Bitcoin, Ethereum, Solana, Tron и еще пять сетей.
Адреса изменялись как в полях форм, так и в тексте, копируемом в буфер обмена посетителей. Те, кто вставлял подмененный адрес в кошелек и подтверждал перевод, отправляли средства атакующему.
Такая форма кражи криптовалют с помощью вредоносного ПО не требует доступа к кошельку жертвы: она изменяет получателя еще до отправки транзакции.
Скрипт также захватывал номера платежных карт, сроки действия и коды безопасности, вводимые на страницах. Кроме того, он мог собирать cookie, веб‑адреса и скриншоты, а также распространять эксплойты против старых iPhone и iPad. Хелм идентифицировал вторичные полезные нагрузки как наборы эксплойтов Coruna и DarkSword.
Внедренный JavaScript загружал дополнительный вредоносный скрипт под названием track.js. В некоторых версиях его адрес был закодирован. Хелм также обнаружил вариант со встроенной полезной нагрузкой, способный запускаться, если удаленный скрипт был заблокирован.
Optimizely закрывает уязвимость в регистрации
Optimizely пояснила, что неавторизованная сторона использовала поток регистрации аккаунтов Experimentation, чтобы внедрить вредоносный JavaScript в проекты клиентов. Эта точка входа на уровне поставщика позволила коду попасть на сайты без отдельных взломов их серверов.
Компания перекрыла уязвимый путь, применила исправление и удалила внедренный код. Затем она завершила активные сессии, отозвала токены, сбросила доступ затронутых аккаунтов и заблокировала распространение кода через Cloudflare. Все пострадавшие клиенты были уведомлены.
Проверки Хелма показывают, что очистка идет. На 21:52 UTC 16 ноября только один из 188 скомпрометированных скриптов все еще содержал вредоносный код.
Salesforce заявила, что расследует внесенные изменения и в качестве меры предосторожности проверяет, что скрипты Optimizely отключены в тестовых и продуктивных инстансах.
Затронутые кошельки и контекст безопасности
К вечеру 16 ноября кошельки, связанные с атакой, получили около 7 040 долларов, в основном в Bitcoin, по данным Report URI. Это не подтвержденные потери: расследование Хелма выявило кошельки с транзакциями, предшествующими атаке.
Инцидент не выглядит изолированным. Hudson Rock, отслеживающая вредоносные программы‑инфостилеры, обнаружила похожий код еще в трех веб‑сервисах, при этом первая волна началась 13 ноября. В случае Optimizely первое внедрение, зафиксированное Хелмом, относится к ранним часам 16 ноября.
Компании, восстановившие картину атаки, не связали ее с инструментами искусственного интеллекта. Optimizely приписывает инцидент уязвимости в процедуре регистрации.
Случай произошел на фоне месяцев опасений по поводу атак с поддержкой ИИ. Anthropic выпустила Claude Mythos Preview только для ограниченного круга доверенных организаций из‑за его способности обнаруживать уязвимости в программном обеспечении. 16 ноября команда по анализу угроз Google сообщила, что ежемесячное число раскрытых уязвимостей примерно удвоилось с января по июль.
Материал подготовлен с использованием искусственного интеллекта и с участием человеческой редакторской проверки.