В Индии нарушение безопасности на CoinDCX 19 июля привело к аресту собственного инженера после кражи $44 миллионов в цифровых активах.
Содержание
Как произошла кража на 44 миллиона на CoinDCX?
Ночью с 18 на 19 июля несанкционированный доступ затронул системы CoinDCX. Неизвестный злоумышленник сначала перевел 1 USDT на внешний кошелек, затем приступил к настоящему удару: $44 миллиона перемещены на шесть разных кошельков. Внутренние источники подтверждают, что атака была осуществлена с использованием учетных данных Rahul Agarwal, инженера, нанятого в мае 2023 года и повышенного до должности staff engineer в апреле 2025 года.
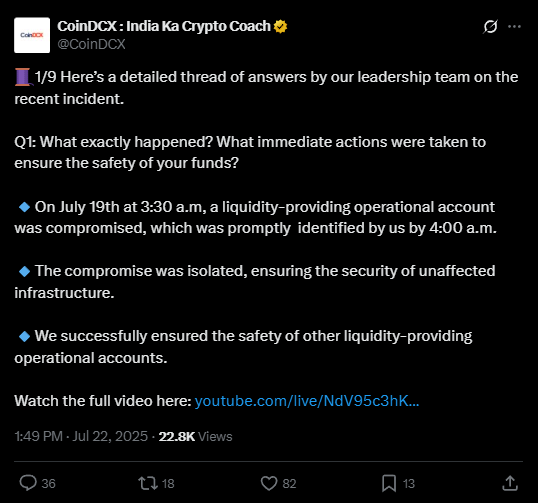
Операция стала возможной благодаря установке malware на корпоративный ноутбук Агарвала, предположительно скрытого в файлах, полученных из побочной рабочей деятельности. CoinDCX действительно выяснила, что сотрудник был нанят как фрилансер для четырех частных клиентов, несмотря на политику, запрещающую дополнительное использование корпоративных устройств.
Кто такой Рахул Агарвал и почему полиция его арестовала?
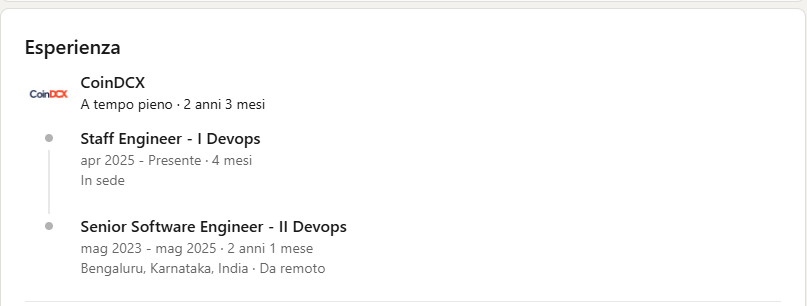
Rahul Agarwal, 30 лет, работал инженером DevOps в CoinDCX более двух лет, с местонахождением в Бангалоре. Его повышение до должности старшего инженера было совсем недавним, но полиция задержала его в последующие часы после случая.
Следователи изъяли его рабочий ноутбук и начали цифровые обыски. Агарвал отрицал любое прямое участие в краже, но признал, что использовал корпоративный компьютер для дополнительных действий, что было важно для компрометации через social engineering.
CoinDCX, через CEO, публично не подтвердил арест, но выпустил заявление, в котором объясняется, что расследования по сложной социальной атаке все еще продолжаются и мешают более конкретным заявлениям для прессы.
Что произошло технически? Почему это беспрецедентный случай?
Согласно данным, собранным Neblio Technologies, оператором CoinDCX, атака использовала «классическую» технику социальной инженерии: преступники убедили Агарвала установить вредоносное программное обеспечение, вероятно, в обмен на ложную фриланс-услугу или через фишинговое электронное письмо. Впоследствии, вредоносное ПО предоставило полный доступ к внутреннему серверному аккаунту, посвященному ликвидности на другой обмен.
Биржа объяснила, что ни один фонд пользователей не был затронут; убыток касается корпоративных резервов для управления ликвидностью между биржами. Тем не менее, репутационный ущерб и сумма на кону представляют собой значительное предупреждение о том, насколько уязвимым для хакеров может быть даже важный оператор.
Какие последствия для CoinDCX, пользователей и сектора crypto?
Согласно генеральному директору CoinDCX, этот кризис подчеркивает чрезвычайно высокий риск целенаправленных атак на сотрудников, который часто недооценивается.
«Многие из самых современных угроз нацелены на инженеров и системных администраторов, а не только на централизованные ИТ-структуры,»
заявил. Нарушение не поставило под угрозу позиции crypto пользователей, но затронуло ресурсы, используемые для управления платформой (например, обмены между биржами).
По данным CoinDCX, последствия будут обширными: пересмотр всех IT-политик, временная приостановка некоторых функций и, конечно, этап восстановления потерянных ресурсов. Если подтвердится эксклюзивный путь через malware-social engineering, это станет прецедентом для всей индийской криптоэкосистемы.
Что говорит CoinDCX после кражи на 44 миллиона?
La официальное сообщение крайне осторожно. Команда безопасности биржи начала, в сотрудничестве с властями, масштабные внутренние аудиты и расследования индивидуальной и процессуальной ответственности. Компания подчеркнула, что приватные ключи и активы пользователей всегда оставались защищенными, хотя произошедшее вынуждает весь сектор «радикально переосмыслить» стратегии защиты от человеческих рисков.
Согласно сообщению от CEO:
«атака имеет высокую степень сложности и следует международной тенденции нарушений, вызванных социальным инжинирингом и небрежным управлением рабочими местами.»
Как действуют власти и какие будущие риски?
Полиция города Бангалор и представители Neblio все еще анализируют изъятые устройства. На данный момент нет прямых связей между Агарвалом и хакерами, но цепочка компрометации доступа начинается с несанкционированной активности на ноутбуке сотрудника. Было открыто официальное дело по факту кражи с отягчающими обстоятельствами и несанкционированного доступа к банковским информационным системам.
На системном уровне этот случай заставляет биржи пересмотреть: разрешения, мониторинг, политику устройств и привычки своих команд, с особым вниманием к фриланс-активностям, плагинам, расширениям и общим файлам с сотрудниками. Это предупреждение также влияет на новые правила соответствия, требуемые индийским правительством.
Что происходит сейчас: влияние, перспективы и напряжение в мире crypto
Будущее CoinDCX остается зависимым от результатов расследования и, прежде всего, от репутационного воздействия на пользователей. В краткосрочной перспективе, никакие пользовательские средства не скомпрометированы, но снижение доверия может привести к массовым переходам к другим сервисам. Криптовалютный сектор теперь должен учитывать «человеческий» риск как основной вектор атаки. Случай CoinDCX смещает фокус с автоматических систем на людей и процессы.
Будет интересно увидеть – и власти это знают – какие политики укрепят exchange и компании DeFi после этой волны массового социального инжиниринга. Следите за развитием событий как на официальном профиле X, так и в основных каналах Telegram для обновлений и углубленных материалов.